基本情報(FE)・セキュマネ(SG)・共通科目A-1のシラバス案が公開 ― FEの重点は「開発・運用」,科目A-1の重点は「セキュリティ」
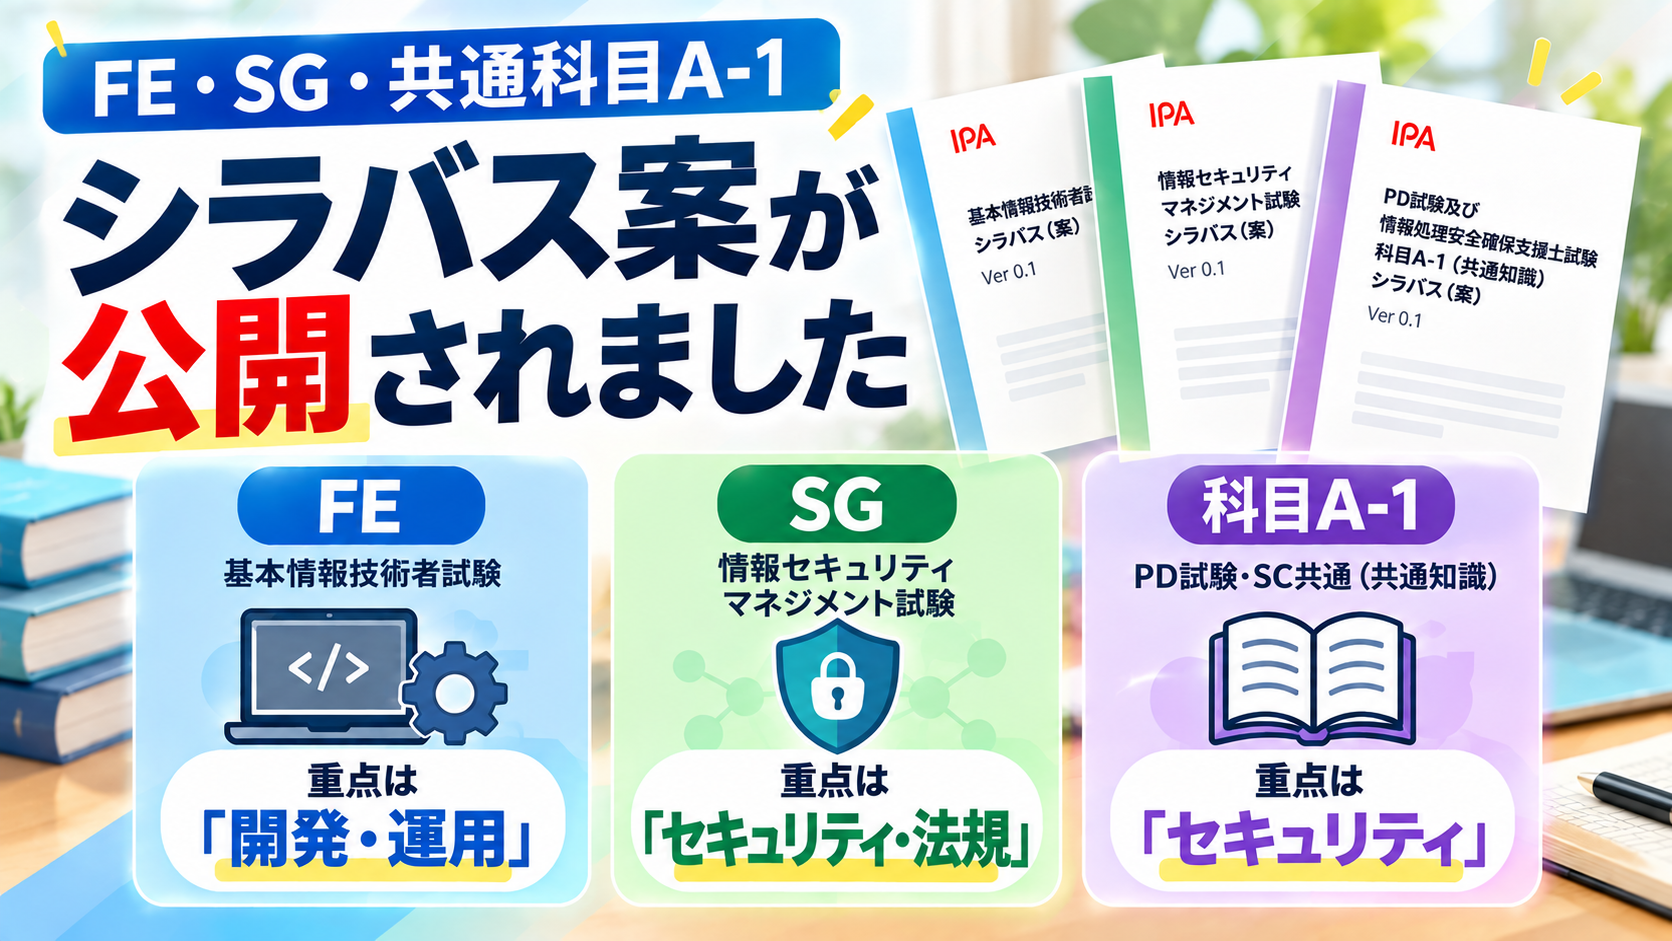
2026年9月30日,IPAの「新試験制度のシラバス案について」が更新され,基本情報技術者試験(FE),情報セキュリティマネジメント試験(SG),そしてプロフェッショナルデジタルスキル試験(PD試験)と情報処理安全確保支援士試験(SC)に共通の科目A-1(共通知識)のシラバス(案)Ver 0.1が公開されました。これで,2027年度からの新試験の共通部分のシラバスが出揃ったことになります。今回の3つを並べて読むと,FEの重点分野は「システムの開発・運用」,共通の科目A-1の重点分野は「セキュリティ」という,はっきりした役割分担が見えてきます。この記事では,シラバスのポイントを区分ごとに整理します。
今回公開されたもの ― 残るはPD-D(データ・AI)だけ
今回(2026年9月30日)公開されたのは,次の3つです。いずれも Ver 0.1 です。
- 基本情報技術者試験 シラバス(案)Ver 0.1
- 情報セキュリティマネジメント試験 シラバス(案)Ver 0.1
- PD試験及び情報処理安全確保支援士試験 科目A-1(共通知識)シラバス(案)Ver 0.1
これまでの公開分とあわせると,シラバス(案)の公開状況は次のとおりです。
| 区分 | シラバス(案) | 掲載日 |
|---|---|---|
| IP(ITパスポート) | ✅ Ver 0.1 | 2026/8/31 |
| DM(データマネジメント) | ✅ Ver 0.1 | 2026/8/31 |
| SG(情報セキュリティマネジメント) | ✅ Ver 0.1 | 2026/9/30 |
| FE(基本情報技術者) | ✅ Ver 0.1 | 2026/9/30 |
| PD試験・SC 共通の科目A-1(共通知識) | ✅ Ver 0.1 | 2026/9/30 |
| PD-M(マネジメント) | ✅ Ver 0.2 | 2026/6/30(7/31更新) |
| PD-D(データ・AI) | ⏳ 準備中 | ― |
| PD-S(システム) | ✅ Ver 0.2 | 2026/6/30(7/31更新) |
| SC(情報処理安全確保支援士) | ✅ Ver 0.1 | 2026/8/31 |
未公開なのはPD-D(データ・AI)だけになりました。全区分に共通する体系(7つの大分類・30の中分類)について,入門のIPから,FE・SG・DM,そして上位区分の共通知識(科目A-1)まで,一通りのシラバスが出揃ったことになります。なお,FE・SGのサンプル問題は,現時点では公開されていません。
シラバスの読み方 ―「重点分野」と「その他の分野」
今回のシラバスは,科目A(知識)の部分が【目標とする知識(重点分野)】と【目標とする知識(その他の分野)】の2つに分けて書かれています。重点分野は,「出題範囲等の改定案」の表で◎が付いていた分野にほぼ対応します(SGだけ違いがあり,後で触れます)。どの区分が何を重点にしているかを並べると,新試験の設計思想がよく分かります。
| 区分 | 出題範囲(30中分類中) | 重点分野 |
|---|---|---|
| IP | 26 | なし(幅広く出題。中分類7「マインド・スタンス」はIPのみ) |
| DM | ― | 大分類2 データ・AIの利活用(8 データマネジメント/9 データ分析・データ利活用) |
| SG | 15 | 大分類6 セキュリティ(23 脅威/24 マネジメント/25 対策)+ 29 プライバシー関連法規/30 セキュリティ関連法規 |
| FE | 29 | 大分類5 システムの開発・運用(20 システムライフサイクルプロセス/21 開発・運用の方法論/22 アルゴリズム・プログラミング) |
| 科目A-1(PD・SC共通) | 29 | 大分類6 セキュリティ(23 脅威/24 マネジメント/25 対策/26 セキュリティ実装技術・評価) |
FEと科目A-1は,どちらも中分類7「マインド・スタンス」を除く29の中分類すべてが出題範囲です。範囲は同じで,重点の置き方とレベルが違う,という関係になっています。
FE:重点分野は「システムの開発・運用」
FEのシラバスで重点分野とされたのは,大分類5「システムの開発・運用」の3つの中分類すべてです。
ITパスポートの記事で,大分類5がIPの出題範囲から外れ,擬似言語(アルゴリズム)の問題が廃止される,とお伝えしました。その「作る側」の内容を重点的に引き受けるのがFEです。IPは「利活用する側」,FEは「作る側」という役割分担が,シラバスの構成そのものに表れています。
中分類20:システムライフサイクルプロセス
要件定義から設計,実装・構築,統合・テスト,導入・受入れ支援,運用,保守・廃棄まで,開発プロセスの流れが一通り並びます。モジュール分割(モジュール強度・結合度),テスト技法(命令網羅・条件網羅,限界値分析,同値分割),レビュー手法,保守のタイプなど,現行FEの「開発技術」で学んできた内容が中心です。
中分類21:開発・運用の方法論
ここが一番ボリュームのある中分類で,新しい用語が多いのが特徴です。
- アジャイル・DevOps:スクラム(プロダクトオーナー,スプリント,プロダクトバックログ),XP,テスト駆動開発,SRE,CI/CD,オブザーバビリティ,DevSecOps
- 設計手法:アーキテクチャパターン(クリーンアーキテクチャ,MVC,マイクロサービス),デザインパターン(GoF),オブジェクト指向設計(SOLID),UML,ドメイン駆動設計(DDD)
- 開発プラットフォーム:Git,Jenkins,Ansible,フロントエンド/バックエンドのフレームワーク(React,Spring,Djangoなど),ローコード・ノーコード,OSSライセンス
- Webアプリケーション開発:レスポンシブWebデザイン,SPA,PWA
- AI駆動開発:バイブコーディング,エージェンティックコーディング,仕様駆動開発(SDD),AIペアプログラミング,マルチエージェント,エージェント向け指示ファイル(AGENTS.md,Agent Skillsなど),AI生成コードの検証
「バイブコーディング」や「AGENTS.md」がFEのシラバスに載るというのは,かなり踏み込んだ改訂です。AIを使って開発することが前提の時代に,AIが生成したコードの品質・セキュリティ・ライセンスを検証するところまでを,基本情報のレベルで求めています。
もう一つ注目したいのは,オペレーティングシステム(タスク管理,仮想記憶),ハードウェア設計(論理回路),信号処理・制御,施設管理といった内容も,この中分類21に入っていることです。現行の「コンピュータシステム」の基礎にあたる部分が,開発・運用の方法論の一部として重点分野に含まれています。
中分類22:アルゴリズム・プログラミング
数値表現・集合論・応用数学・計算量といった情報理論,配列・リスト・スタック・キュー・木・ハッシュ表・グラフのデータ構造,整列・探索・グラフ(ダイクストラ法など)のアルゴリズム,そしてコーディング標準やプログラム言語,データ記述言語(JSON,YAMLなど)。現行の「基礎理論」「アルゴリズムとプログラミング」にあたる,FEらしい内容です。
その他の分野にもAIが広く入る
重点分野以外でも,AI関連の用語が目立ちます。中分類10「AI利活用」にはAIエージェントとガードレール,RAG,Temperatureなどのランダム性の制御。中分類18「AI技術」にはTransformer,LLM,コンテキストウィンドウ,蒸留・量子化,そしてAIエージェント技術としてFunction CallingやMCP(Model Context Protocol)まで挙がっています。
科目B:擬似言語とセキュリティの2本立ては変わらず
科目B(技能)の大項目は,次の5つです。
- プログラミング全般に関すること
- プログラムの処理の基本要素に関すること
- データ構造及びアルゴリズムに関すること
- プログラミングの諸分野への適用に関すること(数理・データサイエンス・AIなどを題材としたプログラム)
- 情報セキュリティの確保に関すること
プログラム言語は擬似言語を扱うと注記されており,アルゴリズム・プログラミング+情報セキュリティという現行の科目Bの枠組みがそのまま引き継がれています。科目Aの重点分野が「開発・運用」になったことで,科目Aと科目Bの方向性がそろった,とも言えます。
共通の科目A-1:重点分野は「セキュリティ」
科目A-1(共通知識)は,PD-M・PD-D・PD-Sの3区分と,SCに共通する科目です。現行の高度試験・SCでいう「午前Ⅰ」(2026年度のCBTでは科目A-1)の後継にあたります。
出題範囲はFEと同じ29の中分類ですが,重点分野は大分類6「セキュリティ」の4つの中分類すべてです。
- 23 情報セキュリティの脅威:サイバーキルチェーン,MITRE ATT&CK,インフォスティーラー,RaaS,SSRF,AIシステムに対する攻撃(プロンプトインジェクション,ジェイルブレイク,敵対的サンプル,データポイズニング,モデルインバージョン攻撃),ソフトウェアサプライチェーン攻撃
- 24 情報セキュリティマネジメント:ゼロトラスト,セキュリティバイデザイン,セキュアバイデフォルト,責任共有モデル,サイバーハイジーン,SCS評価制度,ISMAP,NIST CSF,国家サイバー統括室(NCO)
- 25 情報セキュリティ対策:インシデント対応プロセス,脅威ハンティング,OpenID Connect/SAML/OAuth 2.0,FIDO2・WebAuthn,イミュータブルバックアップ,SIEM/EDR/XDR/SOAR/MDR,DMARC,CASB,SASE,耐量子計算機暗号(PQC)
- 26 セキュリティ実装技術・評価:ゼロトラストアーキテクチャ(ZTA),Security for AI(プロンプトインジェクション対策,RAG用データへのアクセス制御),SAST/DAST,CORS・HSTS・CSP,コンテナのセキュリティ,SBOM,CVSS・CVE・CWE,ペネトレーションテスト
現行の午前Ⅰでも情報セキュリティは出題の多い分野ですが,新しい科目A-1では,シラバスの構成としてセキュリティが「重点分野」と明示されました。マネジメントを専門にするPD-Mでも,データ・AIのPD-Dでも,システムのPD-Sでも,高度な専門人材には共通してセキュリティの知識が必要というメッセージです。SCを受験する方にとっては,科目A-1の重点がそのまま専門分野と重なることになります。
FEとの違いは「基本的な知識」と「共通的知識」
FEと科目A-1は出題範囲の中分類が同じですが,シラバスの書き方に違いがあります。各中分類の【内容】を見ると,FEは一貫して「〜に関する基本的な知識を問う」,科目A-1は「〜に関する共通的知識を問う」となっています。
用語例のレベルも違います。たとえば大分類5で比べると,FEが基本用語を丁寧に並べているのに対して,科目A-1にはカナリアリリース,ブルーグリーンデプロイメント,DORAメトリクス,エラーバジェット,境界づけられたコンテキスト,AIOpsといった,一段進んだ用語が入っています。FEで重点的に学んだ開発・運用の知識を,科目A-1ではその他の分野として一段上のレベルで問う,という関係です。
科目A-1の先にある専門知識(科目A-2)については,PD-S 科目A編,PD-M 科目A編,SCの新シラバスの各記事で読み解いています。
SG:セキュリティ3分野に加えて「法規」も重点に
SGは,出題範囲が15の中分類に絞られた,コンパクトなシラバスです。重点分野は,大分類6「セキュリティ」のうち23 脅威/24 マネジメント/25 対策の3つ。ここまでは改定案の表のとおりですが,シラバスではこれに加えて,中分類29「プライバシー関連法規」と中分類30「セキュリティ関連法規」も重点分野の側に収録されています(改定案の表では○でした)。部門のセキュリティ管理を担う人にとって,個人情報保護法や不正アクセス禁止法などの法規は実務の中心,という位置づけでしょう。
- 脅威:情報セキュリティ10大脅威,二重恐喝,AIを悪用した攻撃(フィッシング文面の巧妙化,ディープフェイク・音声クローンによるなりすまし),プロンプトインジェクション
- マネジメント:情報資産台帳,リスクアセスメント,リスク対応の選択肢,組織内規程,生成AIサービス利用時の情報セキュリティ
- 対策:トリアージ,法令に基づく報告と本人への通知,多要素認証,パスキー,eKYC,3-2-1ルール,EDR
- 法規:個人情報保護法(要配慮個人情報,匿名加工情報,仮名加工情報),GDPR,サイバー対処能力強化法(能動的サイバー防御),重要経済安保情報保護法
同じセキュリティでも,科目A-1が「対策を検討・実施する,又は支援する」技術寄りの用語を並べているのに対し,SGは「部門で情報資産を管理し,メンバーに対応を促す」立場の用語が中心です。科目B(技能)も,「情報セキュリティマネジメントの計画,情報セキュリティ要求事項」と「運用・継続的改善」の2部構成・12大項目で,現行SGの枠組みが引き継がれています。
科目A-1は,PD試験では「60問」に ― 免除資格は今年度のうちに
科目A-1については,シラバスの中身に加えて,出題数にも注意が必要です。IPAの「試験の改訂方針」では,新試験の出題数と試験時間が次のように示されています。
| 区分 | 科目A-1(共通知識) | 科目A-2・科目B |
|---|---|---|
| PD-M/PD-D/PD-S | 90分・60問 | 科目A-2(23問)と科目B(12問)を合わせて120分 |
| SC | 45分・30問 | 科目A-2は35分・25問,科目Bは120分・12問 |
同じシラバスを使う共通の科目でも,PD試験の3区分では科目A-1が60問になります。現行の高度試験の科目A-1(旧午前Ⅰ)は30問・50分ですから,問題数は2倍です。一方,SCの科目A-1は30問のままで,試験時間は45分です。
問題数が増えるだけではありません。ここまで見てきたとおり,出題分野そのものが新しい体系に変わります。データ・AIの利活用,AI技術,AI駆動開発,AIシステムへの攻撃と対策など,現行の過去問ではカバーしきれない内容が広く入り,重点分野のセキュリティも用語が大きく更新されています。過去問の再出題に頼りやすかった現行の午前Ⅰと比べると,PD試験の科目A-1は難しくなる可能性が高いと考えています。
科目A-1の免除は,新試験にも引き継がれる見込み
そこで重要になるのが,科目A-1の免除です。改訂方針の「免除制度の検討状況」には,次の2点が書かれています。
- PD試験の各試験について,現行の高度試験と同等の免除制度を設けることを検討している
- 経過措置として,現行の高度試験又はSCで一部科目の免除要件を満たした場合には,一定期間,PD試験の各試験・SCで一部科目を免除することを検討している
まだ「検討」の段階で,期間などの詳細は確定していませんが,現行試験で得た免除資格は,新試験にも引き継がれる見込みです。現行制度では,応用情報技術者試験(AP)の合格,高度試験・SCの合格,または高度試験・SCの科目A-1で基準点以上を取ることで,その後2年間,科目A-1が免除されます。
つまり,2026年度の前期・後期試験で免除資格を取っておけば,来年度のPD試験で「60問・新分野」の科目A-1を受けずに済む可能性が高いということです。来年度にPD試験やSCの受験を考えている方は,今年度のうちにAPに合格するか,高度試験・SCの科目A-1(30問)を通過しておくのが有利です。前期試験の科目Aは10月中旬から始まります(→科目Aまであと1か月の記事)。今年度の試験を,来年度に向けた準備としても活用していきましょう。
学習のポイント
- FE受験者:科目Aは「開発・運用」が重点に。開発プロセス,アジャイル・DevOps,設計手法,アルゴリズムを厚めに。AI駆動開発などの新語はシラバスで確認を。科目Bは擬似言語+セキュリティのままなので,現行の対策がそのまま活きます
- SG受験者:セキュリティ3分野と法規(プライバシー・セキュリティ関連)が重点。AIを悪用した攻撃やパスキーなど,新しい用語を押さえることが重要です
- PD試験・SCを目指す方:科目A-1はセキュリティが重点。AIシステムへの攻撃と対策,ゼロトラスト,検知・対応(EDR/XDR/SOAR),PQCなどは早めに。FEレベルの知識を土台に,一段上の用語まで広げる。PD試験の科目A-1は60問になるので,今年度の試験で免除資格を取っておくのが有利です
- いずれも(案)のVer 0.1です。PD-S・PD-MがVer 0.2に更新されたように,今後の改訂に注意してください
まとめ
- 2026年9月30日,FE・SG・科目A-1(PD試験とSCの共通知識)のシラバス(案)Ver 0.1が公開。未公開はPD-D(データ・AI)だけで,共通部分が出揃った
- FEの重点分野は大分類5「システムの開発・運用」(システムライフサイクルプロセス/開発・運用の方法論/アルゴリズム・プログラミング)。IPから外れた「作る側」の内容を引き受ける。AI駆動開発(バイブコーディング,仕様駆動開発など)も入った
- FEの科目Bは擬似言語+情報セキュリティの枠組みを継続
- 共通の科目A-1の重点分野は大分類6「セキュリティ」(4中分類すべて)。範囲はFEと同じ29中分類で,レベルは「基本的な知識」から「共通的知識」へ
- SGの重点はセキュリティ3分野+プライバシー・セキュリティ関連法規。出題範囲は15中分類
- 科目A-1は,PD試験の3区分では60問・90分(SCは30問・45分のまま)。分野も新しくなり,難化しそう
- 科目A-1の免除は新試験にも引き継がれる見込み(検討中)。2026年度の前期・後期試験で免除資格を取っておくと,来年度に有利
新試験全体の情報は新試験制度 情報まとめで,区分ごとの情報はFE・SG・PD試験の各ページでも整理しています。
少しずつ情報が明らかになってきています。新しいシラバスを確認しながら,少しずつ来年度の試験を意識して学習を進めていきましょう。
出典:本記事は,IPA「新試験制度のシラバス案について」(2026年9月30日更新)に掲載された,基本情報技術者試験 シラバス(案)Ver 0.1(PDF),情報セキュリティマネジメント試験 シラバス(案)Ver 0.1(PDF),科目A-1(共通知識)シラバス(案)Ver 0.1(PDF)を分析対象とし,出題範囲等の改定案と試験の改訂方針(出題数・試験時間,免除制度の検討状況)を参照しています。いずれも (案) であり,IPAは「変更する可能性があります」と明記しています。免除制度は検討中の内容であり,難易度の見通しは本記事による予想です。
▶ 関連記事:ITパスポート(IP)の新シラバス・サンプル問題を読む/DMシラバス案の分析/SCの新シラバス・サンプル問題/2027年度新試験の全体まとめ